Распознавание лиц все чаще используется повсеместно — от выходов на посадку в аэропортах до процедур регистрации в банках. Широко распространено мнение, что лицо трудно подделать и что сопоставление живого лица с надежным источником является надежным сигналом идентификации.
Джейк Мур, глобальный консультант ESET по кибербезопасности, недавно подверг это предположение нескольким практическим стресс-тестам. Его эксперименты показали, что эту мощную технологию можно как злоупотребить, так и обойти.
В одном из тестов Джейк использовал пару модифицированных готовых умных очков, способных идентифицировать людей в режиме реального времени. Он прошел по общественному месту, снял лица людей и сравнил их с общедоступными онлайн-источниками данных, получив результаты сопоставления личностей в течение нескольких секунд. Имена и профили в социальных сетях были получены лишь на основе мимолетных взглядов людей.
Эта способность может пригодиться, если, скажем, участник конференции с трудом запоминает имена людей, но она гораздо менее приемлема, если учесть, что может сделать с этой информацией человек со злыми намерениями.
Вторая демонстрация имела иной поворот. Она была направлена против финансовых услуг и заключалась в том, чтобы обратить систему предотвращения мошенничества против самой себя. Используя изображения, сгенерированные ИИ, и свободно доступное программное обеспечение, Джейк создал вымышленное лицо, чтобы открыть реальный банковский счет. Платформа банка для распознавания лиц и eKYC (знай своего клиента) приняла его как реального человека.
Доказав свою точку зрения, Джейк закрыл счет и поделился всей информацией с банком, который с тех пор закрыл этот конкретный способ злоупотребления личными данными. Но остается один более общий вопрос: сколько финансовых учреждений все еще могут быть уязвимы для такого рода атак?
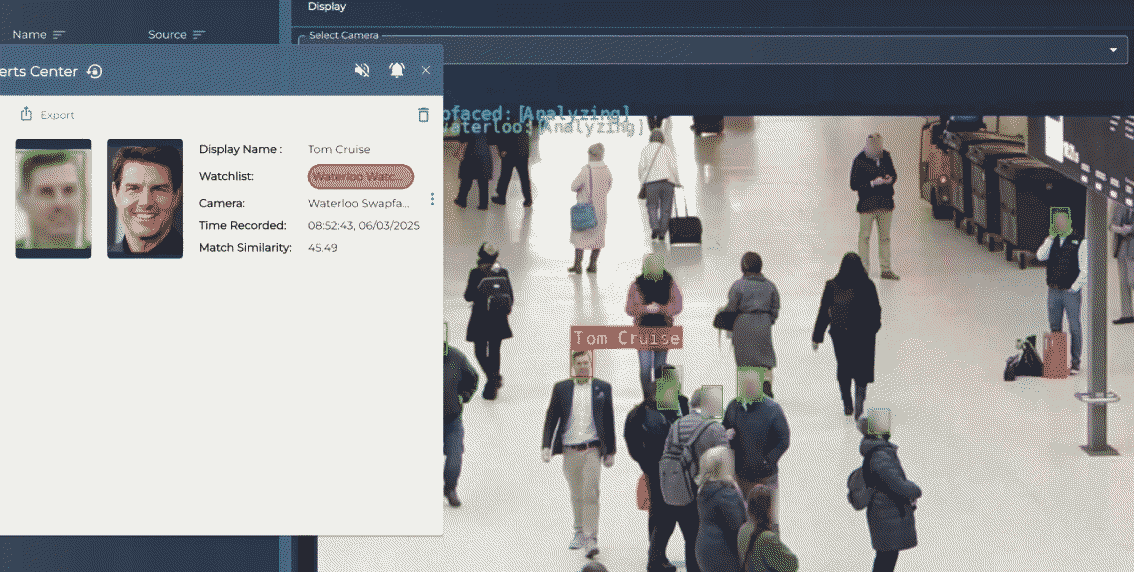
Наконец, Джейк добавил себя в список наблюдения системы распознавания лиц на оживленном вокзале в Лондоне. Затем он прошел через контролируемую зону, запустив программное обеспечение для замены лиц в режиме реального времени, которое наложило изображение Тома Круза на лицо Джейка в видеопотоке с камеры. Система, которая также используется полицией Великобритании, так и не распознала его и не пометила. Было так, как будто его просто не было, и любой, кто активно искал бы его на камерах видеонаблюдения, увидел бы вместо него актера.
Эти эксперименты гораздо обширнее, чем мы можем здесь описать — все они являются частью доклада Джейка на RSAC 2026, которая пройдет в Сан-Франциско с23 по 26 марта 2026 года. Если вы будете на конференции, подумайте о посещении доклада — в конце концов, увидеть, как все это работает против действующей системы в реальной среде, — это не то же самое, что «просто» прочитать об этом. Чтобы узнать больше, в том числе о других докладах ESET на конференции, посетите этот веб-сайт.
Общая картина
Системы распознавания лиц внедряются с неявным доверием, которое не соответствует их фактической устойчивости, когда кто-то пытается их взломать — даже если используются только готовое потребительское оборудование и легкодоступное программное обеспечение, как это сделал Джейк. Проверка личности, которая зависит исключительно от сопоставления лиц, явно несет в себе больше рисков, чем осознают большинство людей и организаций.
Эти эксперименты также являются сигналом для поставщиков систем распознавания лиц и всех, кто отвечает за системы проверки личности. Помимо прочего, системы должны тестироваться в условиях имитации атак и других неблагоприятных сценариев. Технология, лежащая в основе распознавания лиц, уязвима в тех аспектах, которые имеют значение, когда кто-то пытается ее обойти.